Magnific
Arsitektur multi-tenant memungkinkan satu aplikasi SaaS melayani banyak pelanggan melalui infrastruktur bersama. Setiap pelanggan tetap memiliki identitas dan akses data masing-masing.
Artikel ini membahas cara kerja arsitektur multi-tenant, pilihan pola isolasi database, serta strategi menjaga keamanan data dan performa aplikasi SaaS.
Daftar Isi
Memahami Arsitektur Multi-Tenant dalam Model Layanan SaaS Enterprise
Arsitektur multi-tenant adalah pendekatan pengembangan aplikasi yang memungkinkan beberapa pelanggan menggunakan satu platform secara bersamaan. Model ini banyak diterapkan pada layanan Software as a Service (SaaS).
Dalam model tersebut, setiap pelanggan disebut tenant. Masing-masing tenant memiliki identitas, konfigurasi, dan data tersendiri meskipun menggunakan aplikasi yang sama.
Sebagai contoh, aplikasi HRIS dapat digunakan sepuluh perusahaan untuk mengelola data karyawan. Setiap perusahaan hanya dapat mengakses informasi milik organisasinya.
Pendekatan ini membantu penyedia SaaS mengoptimalkan penggunaan infrastruktur dan menerapkan pembaruan aplikasi secara terpusat. Namun, sistem tetap membutuhkan mekanisme isolasi data.
Perbedaan Utama Model Multi-Tenant dan Single-Tenant untuk Perusahaan
Selain multi-tenant, pengembangan aplikasi SaaS juga dapat menggunakan model single-tenant. Keduanya memiliki perbedaan dalam pembagian infrastruktur dan pengelolaan pelanggan.
Berikut perbandingan kedua model tersebut secara umum berdasarkan beberapa aspek:
| Aspek | Multi-Tenant | Single-Tenant |
| Tujuan penggunaan | Melayani beberapa pelanggan melalui satu platform | Menyediakan lingkungan khusus bagi satu pelanggan |
| Infrastruktur | Sebagian besar sumber daya digunakan bersama | Sumber daya didedikasikan untuk satu tenant |
| Database | Dapat menggunakan database bersama atau terpisah | Database dikelola khusus untuk satu tenant |
| Isolasi data | Mengandalkan mekanisme pembatasan akses antartenant | Pemisahan data lebih jelas melalui lingkungan khusus |
| Pemeliharaan | Pembaruan dapat dilakukan secara terpusat | Pengelolaan dilakukan pada setiap lingkungan tenant |
| Biaya operasional | Berpotensi lebih efisien karena berbagi sumber daya | Cenderung membutuhkan biaya infrastruktur lebih besar |
Pilihan Pola Isolasi Database pada Aplikasi Web Multi-Tenant
Magnific
Setelah menentukan model layanan, pengembang perlu merancang cara penyimpanan data setiap tenant. Keputusan ini memengaruhi keamanan, efisiensi, dan pemeliharaan aplikasi.
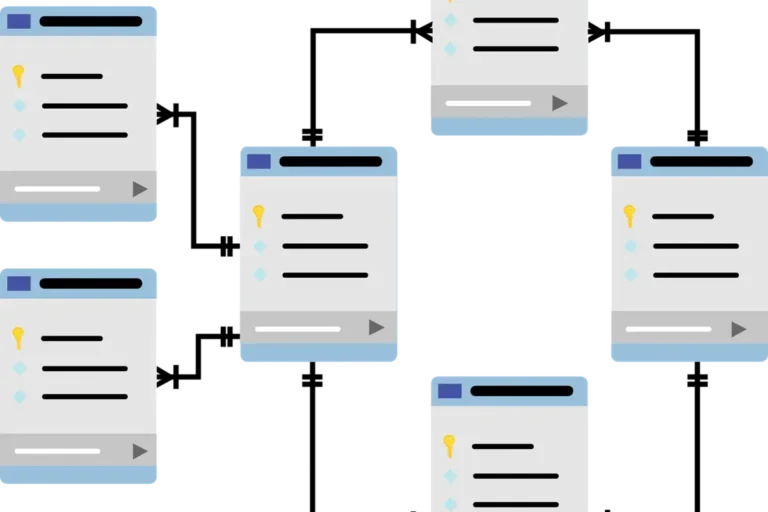
Terdapat beberapa pendekatan yang dapat digunakan, mulai dari database bersama hingga database khusus. Dua pola yang umum diterapkan adalah shared database shared schema dan database-per-tenant.
Pendekatan Shared Database Shared Schema vs Database-per-Tenant
Kedua pendekatan tersebut memiliki karakteristik berbeda dalam mengatur penyimpanan dan pemisahan data. Berikut perbandingannya berdasarkan beberapa hal:
| Aspek | Shared Database Shared Schema | Database-per-Tenant |
| Penyimpanan | Satu database dan skema digunakan bersama | Setiap tenant memiliki database sendiri |
| Identifikasi data | Menggunakan kolom seperti tenant_id | Pemisahan berdasarkan database |
| Efisiensi sumber daya | Lebih efisien dalam penggunaan infrastruktur | Membutuhkan pengelolaan database lebih banyak |
| Isolasi data | Bergantung pada kontrol akses dan validasi tenant | Batas penyimpanan lebih terpisah |
| Pemeliharaan | Perubahan diterapkan pada skema bersama | Perubahan perlu diterapkan pada setiap database |
| Pemulihan data | Pemulihan satu tenant dapat lebih kompleks | Pemulihan dapat dilakukan pada database terkait |
1. Shared Database Shared Schema
Pendekatan shared database shared schema menempatkan data seluruh tenant dalam satu database dan struktur tabel yang sama. Setiap baris memiliki kolom tenant_id sebagai penanda kepemilikan informasi.
Sebagai contoh, aplikasi HRIS menyimpan data karyawan perusahaan A dan B dalam tabel yang sama. Setiap perusahaan memiliki identitas tenant berbeda.
Ketika pengguna mengakses aplikasi, sistem harus memastikan kueri hanya mengambil data sesuai identitas tenant yang telah diverifikasi. Pembatasan dapat diperkuat menggunakan row-level security.
Keunggulan pendekatan ini terletak pada efisiensi penyimpanan dan kemudahan pengelolaan. Pengembang juga dapat menerapkan perubahan struktur tabel secara terpusat.
Namun, kesalahan penyusunan kueri atau validasi akses berisiko menyebabkan kebocoran data lintas tenant. Karena itu, mekanisme isolasi perlu diterapkan secara konsisten.
2. Database-per-Tenant
Pada pendekatan database-per-tenant, setiap pelanggan memiliki database tersendiri. Aplikasi kemudian mengarahkan permintaan pengguna ke database sesuai identitas tenant.
Misalnya, perusahaan A menggunakan database A, sedangkan perusahaan B menggunakan database B. Pemisahan tersebut membuat pengelolaan data lebih terstruktur.
Salah satu kelebihannya adalah kemudahan melakukan pencadangan dan pemulihan database tenant tertentu. Pendekatan ini juga mendukung kebutuhan isolasi yang lebih ketat.
Di sisi lain, pengelola harus memantau dan memelihara lebih banyak database. Pembaruan skema, pengaturan kapasitas, serta pengelolaan koneksi menjadi lebih kompleks.
Selain kedua pendekatan tersebut, terdapat model schema-per-tenant. Setiap tenant memiliki skema tersendiri dalam satu database.
Model ini dapat menjadi pilihan tengah bagi perusahaan yang membutuhkan pemisahan data tanpa menyediakan database terpisah untuk seluruh pelanggan.
Pemilihan pola database perlu mempertimbangkan kebutuhan bisnis dan teknis. Perusahaan juga dapat menggunakan pendekatan hybrid sesuai karakteristik setiap pelanggan.
Sebagai contoh, pelanggan reguler dapat menggunakan database bersama. Sementara itu, pelanggan enterprise memperoleh database khusus berdasarkan kebutuhan isolasi dan kapasitas.
Butuh solusi digital untuk bisnis Anda?
Strategi Mengatasi Tantangan Keamanan Data dan Performa (Noisy Neighbor)
Penggunaan infrastruktur bersama menghadirkan tantangan dalam menjaga keamanan dan kestabilan aplikasi. Dua masalah yang perlu diperhatikan adalah akses data lintas tenant dan noisy neighbor.
Akses data lintas tenant terjadi ketika pengguna dapat melihat atau mengubah informasi pelanggan lain akibat kesalahan pembatasan hak akses.
Sementara itu, noisy neighbor ialah sebuah kondisi saaaktivitas satu tenant menggunakan sumber daya berlebihan. Dampaknya dapat mengganggu performa tenant lainnya.
Kedua risiko tersebut membutuhkan pengendalian pada tingkat aplikasi, database, dan infrastruktur. Berikut beberapa mekanisme yang dapat diterapkan.
Penerapan Enkripsi Data dan Pembatasan Hak Akses (RBAC) Lintas Penyewa
Keamanan aplikasi multi-tenant tidak cukup hanya mengandalkan proses login. Sistem juga harus memastikan data terlindungi selama penyimpanan dan komunikasi.
Selain itu, setiap pengguna perlu memperoleh hak akses sesuai peran dan identitas tenant. Beberapa pendekatan berikut dapat memperkuat perlindungan aplikasi.
1. Enkripsi Data
Enkripsi melindungi informasi agar tidak mudah dibaca oleh pihak yang tidak memiliki otorisasi. Penerapannya mencakup dua kondisi utama:
- Encryption in transit: Melindungi data selama komunikasi antara pengguna dan server menggunakan protokol seperti HTTPS/TLS.
- Encryption at rest: Melindungi data yang tersimpan dalam database maupun media penyimpanan lainnya.
Pengelolaan kunci enkripsi juga perlu diperhatikan. Aspek ini penting bagi aplikasi enterprise dengan persyaratan keamanan khusus.
2. Role-Based Access Control (RBAC)
Role-Based Access Control (RBAC) membatasi tindakan pengguna berdasarkan peran yang dimiliki. Setiap peran memperoleh izin sesuai tanggung jawabnya.
Sebagai contoh, administrator perusahaan dapat mengelola akun karyawan. Sementara itu, staf hanya dapat melihat informasi sesuai tugasnya.
Pada aplikasi multi-tenant, RBAC perlu diterapkan bersama pembatasan identitas tenant. Administrator perusahaan A tetap tidak boleh mengakses data perusahaan B.
3. Validasi Identitas Tenant
Sistem harus memverifikasi identitas tenant pada setiap permintaan yang mengakses data. Informasi tenant tidak boleh hanya bergantung pada nilai dari URL atau formulir.
Validasi perlu diterapkan pada setiap endpoint. Tujuannya memastikan pengguna hanya dapat mengakses sumber daya milik organisasinya.
Penggunaan row-level security juga dapat memperkuat pembatasan tersebut. Mekanisme ini memungkinkan database membatasi baris data berdasarkan kebijakan akses.
4. Audit Log
Audit log mencatat aktivitas penting, seperti proses login, perubahan data, pengelolaan akun, dan akses informasi sensitif.
Catatan tersebut membantu administrator menelusuri aktivitas mencurigakan. Pengelola juga dapat menggunakannya untuk mengidentifikasi sumber kesalahan.
5. Pengendalian Penggunaan Sumber Daya
Masalah noisy neighbor dapat terjadi ketika satu tenant menjalankan proses berat secara bersamaan. Contohnya pembuatan laporan dalam jumlah besar atau permintaan data berulang.
Aktivitas tersebut berpotensi membebani CPU, memori, dan koneksi database yang digunakan bersama. Beberapa strategi berikut dapat membantu mengendalikannya:
- Resource quota: Menetapkan batas penggunaan sumber daya bagi setiap tenant sesuai kapasitas dan paket layanan.
- Rate limiting: Membatasi frekuensi permintaan dalam periode tertentu untuk mencegah penggunaan layanan berlebihan.
- Job queue: Memisahkan pekerjaan berat ke antrean pemrosesan agar tidak langsung membebani aplikasi utama.
- Performance monitoring: Memantau penggunaan CPU, memori, koneksi database, dan waktu respons berdasarkan tenant.
- Horizontal scaling: Menambah instance aplikasi ketika kapasitas layanan perlu ditingkatkan.
Pemantauan tersebut membantu pengelola mengidentifikasi tenant dengan penggunaan sumber daya tidak seimbang. Penyedia SaaS juga dapat mempertimbangkan infrastruktur khusus bagi pelanggan berkebutuhan tinggi.
Penutup
Arsitektur multi-tenant mendukung skalabilitas layanan SaaS melalui penggunaan infrastruktur bersama. Keberhasilannya bergantung pada pemilihan pola database, isolasi data, dan pengelolaan sumber daya yang tepat.
Dengan perencanaan tersebut, perusahaan dapat membangun aplikasi yang aman, stabil, dan mampu mengikuti pertumbuhan kebutuhan bisnis. Sekawan Media siap membantu melalui layanan jasa pembuatan aplikasi berbasis web.
FAQ
Apa yang dimaksud dengan arsitektur multi-tenant SaaS?
Arsitektur multi-tenant SaaS merupakan model pengembangan aplikasi yang melayani beberapa pelanggan melalui satu platform. Setiap pelanggan memiliki identitas dan data tersendiri.
Apa perbedaan multi-tenant dan single-tenant?
Multi-tenant memungkinkan beberapa pelanggan berbagi infrastruktur aplikasi. Sementara itu, single-tenant menyediakan lingkungan khusus bagi satu pelanggan.
Apakah shared database aman digunakan untuk aplikasi multi-tenant?
Shared database dapat digunakan secara aman selama sistem menerapkan pembatasan akses konsisten. Mekanismenya mencakup tenant_id, validasi identitas, dan row-level security.
Bagaimana cara mengatasi masalah noisy neighbor pada aplikasi SaaS?
Masalah noisy neighbor dapat dikendalikan melalui pembatasan sumber daya, rate limiting, pemantauan performa, dan pengaturan antrean pekerjaan.
Kapan perusahaan perlu menggunakan database-per-tenant?
Database-per-tenant dapat dipilih ketika pelanggan membutuhkan isolasi data lebih kuat, pencadangan terpisah, konfigurasi khusus, atau persyaratan kepatuhan tertentu.