Buku tamu terlihat sepele: nama, instansi, keperluan, tanda tangan. Namun begitu data itu memuat informasi yang bisa mengidentifikasi seseorang, buku tamu menjadi catatan data pribadi. Pada buku kertas yang terbuka di meja lobi, setiap tamu berikutnya bisa membaca data tamu sebelumnya. Pada sistem digital, risikonya berpindah ke penyimpanan dan hak akses.
Artikel ini menjelaskan cara mengelola buku tamu digital agar selaras dengan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). Rujukan pasalnya diambil dari teks resmi di JDIH BPK. Isinya panduan praktik, bukan nasihat hukum; konsultasikan dengan penasihat hukum atau pejabat pelindungan data di organisasi Anda untuk keputusan yang mengikat.
Apakah Buku Tamu Termasuk Data Pribadi?
Ya, bila memuat data yang mengidentifikasi orang. Pasal 4 ayat (3) menyebut nama lengkap sebagai data pribadi umum, termasuk data yang dikombinasikan untuk mengidentifikasi seseorang. Nama, instansi, nomor telepon, dan foto tamu termasuk di dalamnya. Data biometrik, seperti sidik jari atau pengenalan wajah, termasuk data pribadi yang bersifat spesifik (Pasal 4 ayat 2) dengan perlakuan yang lebih ketat.
Organisasi yang menentukan tujuan dan cara pencatatan tamu berperan sebagai pengendali data pribadi. Bila Anda memakai aplikasi atau layanan pihak ketiga, mereka umumnya bertindak sebagai prosesor, tetapi Pasal 37 tetap mewajibkan pengendali mengawasi pihak yang terlibat dalam pemrosesan di bawah kendalinya.
Prinsip yang Paling Relevan untuk Buku Tamu
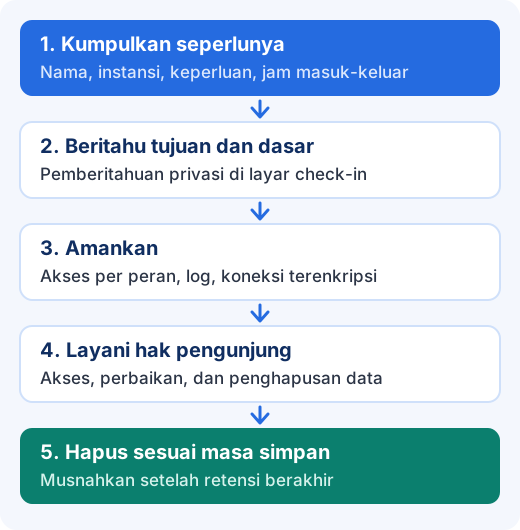
Pasal 16 ayat (2) menetapkan prinsip pemrosesan. Untuk buku tamu, intinya dapat diterjemahkan menjadi lima kebiasaan:
- Kumpulkan seperlunya. Pemrosesan dilakukan secara terbatas dan spesifik sesuai tujuan. Tanyakan: apakah data ini benar-benar dibutuhkan untuk menerima tamu?
- Beritahu tujuannya. Pemrosesan harus transparan, dan pengunjung berhak tahu untuk apa data mereka dipakai.
- Pakai dasar yang sah. Pasal 20 mengharuskan pengendali memiliki dasar pemrosesan.
- Amankan. Lindungi data dari akses, pengungkapan, dan perubahan yang tidak sah (Pasal 16 ayat 2 huruf e dan Pasal 35).
- Hapus tepat waktu. Data dimusnahkan atau dihapus setelah masa retensi berakhir atau atas permintaan subjek data, kecuali ditentukan lain oleh peraturan perundang-undangan.
Data Apa yang Sebaiknya Dikumpulkan?
Umumnya cukup:
- Nama dan instansi atau asal tamu.
- Keperluan dan nama tuan rumah.
- Jam masuk dan jam keluar.
- Kontak (telepon atau surel) hanya bila ada alasan, misalnya mengirim undangan atau tautan keluar.
Perlu alasan yang kuat:
- Nomor identitas (KTP/NIK) dan foto kartu identitas. Pengumpulan data yang tidak relevan dengan aktivitas masuk gedung dinilai bertentangan dengan prinsip pelindungan data pribadi oleh peneliti ELSAM yang dikutip CNBC Indonesia (1 November 2025). Kewajiban identifikasi yang lebih ketat bisa berlaku di sektor tertentu atau untuk area yang diatur khusus, jadi tentukan kebutuhannya per area, bukan menyamaratakan.
- Foto wajah tamu. Bila dipakai untuk keamanan, jelaskan tujuannya dan tentukan masa simpannya.
- Biometrik. Data spesifik dengan risiko lebih tinggi. Pemrosesan data spesifik termasuk yang mewajibkan penilaian dampak pelindungan data (Pasal 34).
Aturan praktisnya: bila tidak bisa menjelaskan mengapa data tertentu dibutuhkan, jangan dikumpulkan. Memeriksa kartu identitas sekilas lalu hanya mencatat nama dan jenis dokumen yang diperiksa lebih ringan risikonya daripada menyimpan salinannya.
Dasar Pemrosesan dan Pemberitahuan ke Pengunjung
Pasal 20 ayat (2) mencantumkan beberapa dasar pemrosesan: persetujuan eksplisit, pemenuhan perjanjian, kewajiban hukum, perlindungan kepentingan vital, tugas kepentingan umum atau pelayanan publik, dan kepentingan yang sah. Dasar yang cocok bergantung pada konteks. Instansi pelayanan publik, misalnya, bisa berpijak pada dasar yang berbeda dari perusahaan swasta. Diskusikan pilihannya dengan penasihat hukum.
Bila Anda memakai persetujuan, Pasal 21 mewajibkan pengendali menyampaikan informasi tentang legalitas dan tujuan pemrosesan, jenis dan relevansi data, jangka waktu retensi, rincian informasi, jangka waktu pemrosesan, dan hak subjek data. Contoh pemberitahuan singkat yang bisa ditampilkan di layar check-in:
Kami mencatat nama, instansi, dan keperluan kunjungan Anda untuk keamanan dan pengelolaan kunjungan di kantor ini. Data hanya dapat diakses petugas resepsionis dan admin, disimpan selama [X hari], lalu dihapus. Anda berhak meminta akses, perbaikan, atau penghapusan data Anda melalui [kontak].
Ganti bagian dalam tanda kurung dengan ketentuan organisasi Anda. Susun dengan bahasa yang jelas dan singkat; pengunjung perlu memahaminya dalam beberapa detik.
Keamanan Data Tamu
Pasal 35 mewajibkan pengendali menerapkan langkah teknis operasional dan menentukan tingkat keamanan sesuai sifat dan risiko data. Pasal 39 menambahkan kewajiban mencegah akses tidak sah lewat sistem keamanan yang andal, aman, dan bertanggung jawab. Penerapannya pada buku tamu digital:
- Akses berbasis peran. Resepsionis melihat kunjungan hari ini, admin melihat riwayat, dan tamu hanya mengisi datanya sendiri tanpa melihat data tamu lain.
- Tablet atau layar publik tidak boleh menampilkan daftar tamu sebelumnya.
- Koneksi terenkripsi dan kata sandi yang kuat untuk akun petugas, lebih baik dengan autentikasi dua langkah.
- Log akses. Catat siapa yang membuka atau mengekspor data.
- Cadangan terkelola. Cadangan juga berisi data pribadi, jadi perlakukan dengan aturan yang sama, termasuk penghapusan.
- Pengawasan penyedia. Pastikan kontrak dengan penyedia layanan mengatur keamanan, lokasi data, dan penghapusan (Pasal 37). Pertimbangan memilih jalur penyedia dibahas di SaaS, open source, atau custom.
Retensi dan Penghapusan
UU PDP tidak menetapkan angka masa simpan untuk data tamu, jadi organisasi menentukannya sendiri berdasarkan kebutuhan. Pasal 43 mewajibkan penghapusan data bila tidak lagi diperlukan untuk tujuan pemrosesan, dan Pasal 44 mewajibkan pemusnahan bila masa retensinya habis. Praktik yang baik:
- Tetapkan masa simpan tertulis, misalnya 90 hari. Angka ini hanya ilustrasi, bukan ketentuan. Area berisiko tinggi atau kewajiban sektoral bisa memerlukan masa yang berbeda.
- Pisahkan data yang perlu dipertahankan lebih lama, misalnya terkait kejadian keamanan, dari data kunjungan biasa.
- Otomatiskan penghapusan bila sistem memungkinkan, dan catat bahwa penghapusan telah dilakukan.
- Hindari menyimpan catatan di kertas atau berkas lepas yang sulit dimusnahkan. Dasar penyusunan jadwalnya ada di jadwal retensi arsip.
Butuh solusi digital untuk bisnis Anda?
Hak Pengunjung
Subjek data berhak mendapat informasi tentang tujuan penggunaan datanya (Pasal 5), memperbaiki data (Pasal 6), memperoleh akses dan salinan (Pasal 7), mengakhiri pemrosesan serta menghapus atau memusnahkan data (Pasal 8), dan menarik kembali persetujuan (Pasal 9). Siapkan kanal sederhana untuk permintaan semacam itu, misalnya surel khusus, dan tetapkan siapa yang menanganinya.
Bila Terjadi Kebocoran Data
Pasal 46 mengatur bahwa bila terjadi kegagalan pelindungan data pribadi, pengendali wajib menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam kepada subjek data dan kepada lembaga pengawas. Pemberitahuan minimal memuat data yang terungkap, kapan dan bagaimana terungkap, serta upaya penanganan dan pemulihan. Siapkan prosedur internal: siapa yang melapor, siapa yang menyelidiki, dan bagaimana menghubungi penyedia sistem.
Sanksi dan Status Penerapan
- Masa penyesuaian. Pasal 74 memberi waktu paling lama dua tahun sejak UU diundangkan (17 Oktober 2022) bagi pengendali dan prosesor untuk menyesuaikan diri. Masa itu sudah berakhir.
- Sanksi administratif. Pasal 57 mengatur peringatan tertulis, penghentian sementara pemrosesan, penghapusan atau pemusnahan data, dan denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran.
- Lembaga pengawas. Pasal 58 menyebut penyelenggaraan pelindungan data dilakukan oleh lembaga yang ditetapkan Presiden. Menurut pemberitaan CNBC Indonesia pada November 2025, lembaga itu belum terbentuk. Periksa perkembangan terbaru dan peraturan pelaksananya sebelum menyusun kebijakan.
- Instansi pelayanan publik. Pasal 53 ayat (1) mewajibkan penunjukan pejabat atau petugas yang melaksanakan fungsi pelindungan data pribadi bagi pemrosesan untuk kepentingan pelayanan publik.
Pembahasan serupa untuk sektor kesehatan ada di keamanan data pasien di rumah sakit.
Checklist Buku Tamu yang Patuh
- Daftar data yang dikumpulkan dan alasan tiap item sudah tertulis.
- Dasar pemrosesan sudah ditentukan dan didokumentasikan.
- Pemberitahuan privasi tampil di titik pengisian data.
- Salinan kartu identitas dan foto tidak disimpan tanpa kebutuhan yang jelas.
- Akses berbasis peran, dengan log akses.
- Masa simpan ditetapkan, dan penghapusan berjalan.
- Ada kanal untuk permintaan hak pengunjung.
- Kontrak penyedia mengatur keamanan, lokasi data, dan pemberitahuan insiden.
- Prosedur penanganan kebocoran data sudah ada.
- Petugas resepsionis sudah dilatih. Prosedurnya bisa disatukan dengan SOP penerimaan tamu.
Mengatur Alur Data dalam Sistem
Banyak butir di atas lebih mudah dijalankan bila sistemnya mendukung: kolom data bisa diatur, pemberitahuan privasi tampil di layar, retensi dan penghapusan otomatis, serta hak akses per peran. Sekawan Media mengembangkan aplikasi visitor management yang alur dan pengaturan datanya dapat disesuaikan dengan kebijakan organisasi Anda. Untuk gambaran fitur dasarnya, baca pengertian visitor management system, dan untuk akses fisik, lihat sistem kontrol akses.
Pertanyaan yang Sering Diajukan (FAQ)
Apakah buku tamu kertas juga tunduk pada UU PDP?
Prinsip pelindungan data berlaku pada data pribadi dalam bentuk apa pun. Buku kertas yang terbuka di lobi justru berisiko karena tamu berikutnya dapat membaca data tamu sebelumnya.
Bolehkah meminta KTP atau menyimpan fotonya?
Tidak ada larangan umum yang mutlak, tetapi pengumpulan data harus relevan dengan tujuan dan memiliki dasar yang jelas. Untuk kantor umum, mencatat nama dan keperluan biasanya cukup. Area berisiko tinggi atau ketentuan sektoral bisa menuntut pemeriksaan identitas, tetapi menyimpan salinannya sebaiknya dihindari kecuali ada kebutuhan yang jelas.
Berapa lama data tamu boleh disimpan?
UU PDP tidak menetapkan angka tunggal. Organisasi menetapkan masa simpan sesuai tujuan, lalu menghapus data setelahnya (Pasal 43 dan 44). Tuliskan masa simpan itu dalam pemberitahuan privasi.
Apakah perlu persetujuan tamu untuk setiap kunjungan?
Tergantung dasar pemrosesan yang dipilih. Bila memakai persetujuan, Pasal 21 mewajibkan informasi tertentu disampaikan. Bila memakai dasar lain, pemberitahuan yang jelas tetap diperlukan. Putuskan bersama penasihat hukum.
Siapa yang bertanggung jawab bila penyedia aplikasi mengalami kebocoran?
Pengendali data, yaitu organisasi Anda, tetap bertanggung jawab atas pemrosesan di bawah kendalinya dan wajib mengawasi pihak yang terlibat (Pasal 37). Karena itu, atur kewajiban pemberitahuan insiden dan keamanan dalam kontrak.
Rujukan pasal mengacu pada teks UU 27/2022 di JDIH BPK dan pemberitaan per November 2025. Peraturan pelaksana dan kelembagaan dapat berubah, jadi periksa sumber resmi terkini.